欧一官方注册,底层安全架构全链路拆解

密钥分片风控前置链路加密

欧一官方注册并非简单的表单提交,其背后是一套从客户端到服务端的完整安全链路。用户在注册阶段即触发设备指纹采集、密钥分片生成与风控规则预加载,为后续账户操作奠定可信基础。理解这套架构,有助于用户在注册时做出正确的安全配置选择,避免因操作不当削弱平台提供的原生防护能力。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

注册即配安全中心

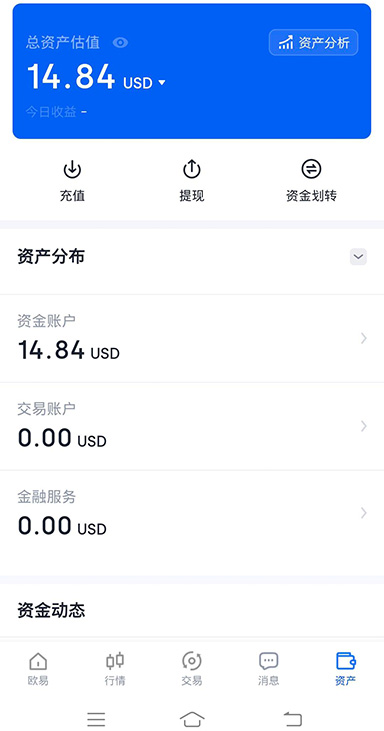
欧一官方注册成功后自动开通安全中心面板,用户可即时查看设备列表、登录记录与密钥分片状态,安全配置一目了然。

欧一官方注册时密码有什么安全要求?

密码需满足长度与字符复杂度要求,且不得与已泄露密码库匹配。注册时密码在客户端完成哈希后传输,服务端不存储明文,建议使用密码管理器生成独立强密码。

欧一官方注册新手安全配置指南

完成欧一官方注册后,第一步在安全中心确认设备列表仅含本人设备;第二步开启登录二次验证并绑定备用验证方式;第三步检查密钥分片状态是否为已生成;第四步设置提币地址白名单;第五步定期查看审计日志中的注册与登录记录。五步完成后账户进入受控安全状态,后续操作均在防护链路内执行。

欧一官方注册全流程操作拆解与安全节点说明

欧一官方注册分为邮箱/手机号验证、密码设定、密钥分片生成、设备绑定四个阶段。每个阶段均有独立加密通道,密码在客户端完成哈希后传输,明文不落盘。注册完成后系统自动下发安全凭证,用户需在首次登录时完成二次确认。

注册环节的加密链路与身份核验机制

欧一官方注册全程走TLS双向认证通道,注册请求携带时间戳与随机数防重放。身份核验采用多因子交叉比对,注册信息与设备指纹、IP归属地同步校验,任一维度异常即转入人工审核队列,确保账户归属真实可信。

欧一官方注册核心优势全景梳理

注册数据分片存储

注册提交的个人信息经分片后分散存储于不同加密分区,单一数据库被攻破无法拼凑完整用户画像,降低批量泄露危害。
注册即启用分层权限

欧一官方注册完成后账户默认启用分层权限模型,提币、API调用等敏感操作需逐级解锁,注册阶段不暴露高权限接口。

欧一官方注册后密钥分片存在哪里?

密钥分片分别存于客户端安全区和服务端加密模块,用户端分片由设备安全芯片保护,服务端分片经加密后独立存储,两片分离保管,任何一方均无法单独还原完整密钥。
设备指纹绑定注册环境

注册时采集设备硬件特征与网络环境指纹,形成唯一设备标识,后续登录若环境突变将触发二次验证,降低凭证被盗用风险。

注册行为全链路留痕

欧一官方注册的每一步操作生成不可篡改的审计日志,注册时间、设备、IP等要素上链存证,后续争议可追溯核验。

注册凭证跨端同步

欧一官方注册生成的安全凭证可在APP与网页端加密同步,换设备登录时凭证自动校验,无需重复注册即可恢复安全上下文。
欧一官方注册APP安全模块

欧一官方注册生态服务矩阵

注册环节防重放攻击

欧一官方注册请求携带一次性随机数和时效签名,服务端校验通过后才处理,截获的注册报文无法二次提交。

注册验证秒级响应

欧一官方注册的验证码核验与密钥分片生成在毫秒级完成,用户无需等待即可进入下一步,安全流程不牺牲注册效率。

注册绑定硬件密钥入口

欧一官方注册完成后可绑定硬件安全密钥,将注册阶段生成的密钥分片与物理设备关联,实现注册与硬件的双重锚定。
注册即接入风控看板

欧一官方注册

欧一官方注册用户可在风控看板查看自身账户的风险评分与登录轨迹,异常登录尝试实时推送提醒,安全状态透明可查。
欧一官方注册 常见问题指南

1欧一官方注册可以用同一个设备多次注册吗?
同一设备指纹多次注册会触发风控标记,系统将要求额外身份核验。建议一设备对应一账户,频繁多注册可能被限制注册权限,影响后续正常使用。
2注册即生成密钥分片
欧一官方注册在提交阶段即完成密钥分片,私钥碎片分别存储于客户端安全区和服务端加密模块,单一节点泄露无法还原完整密钥。
3风控规则注册前预加载
欧一官方注册流程在页面加载阶段即拉取风控策略,注册行为本身纳入风险评估模型,异常注册请求在提交前即被拦截。
4欧一官方注册时收不到验证码怎么办?
先检查邮箱垃圾箱或手机拦截记录,确认注册页面填写的邮箱/手机号无误。若仍无收到,等待60秒后点击重新发送,避免频繁请求触发风控限流。多次失败可更换网络环境后重试。
5欧一官方注册后如何确认账户安全状态?
登录后进入安全中心,查看设备列表是否仅含本人设备、密钥分片状态是否正常、审计日志有无异常登录记录。三项均无异常即表示注册链路安全完成。

完成欧一官方注册,激活底层安全防护链路

欧一官方注册的每一步都对应一层安全机制,尽早完成注册并配置安全中心,让账户从创建之初就处于受控防护状态。